"Malware Fix รวมวิธีแก้ปัญหา virus computer โครงการทำดีเพื่อสังคม" "ต้องขออภัยผู้เยี่ยมชมทุกท่านนะครับ ที่เ้ข้ามาแล้ว ไม่ค่อยได้มีการ update หรือทดสอบ virus ตัวใหม่ๆ เนื่องจากภาระหน้าที่การงาน"

Alert


Photobucket
แจ้งเตือนภัย ! Crypt0L0cker (Ransomware)
เข้ารหัสข้อมูลใน คอมพิวเตอร์ กำลังระบาดในไทย
และกำลังระบาดหนักในเกาหลี
ThaiCERT , Crytpo Prevention Tool

*ห้ามจ่ายเงินโดยเด็ดขาด เพราะจะเสียทั่้งเงินและกู้ข้อมูลไม่ได้
รบกวนคนที่เข้ามาอ่านช่วยแชร์ด้วยนะครับ
How to remove Crypt0L0cker
แสดงบทความที่มีป้ายกำกับ Facebook แสดงบทความทั้งหมด

2/03/2558

เตือนภัย! “Facebook โพสคลิปลามก” มีผู้ติดเชื้อไปแล้ววกว่าแสนคน


เตือนภัย! “Facebook โพสคลิปลามก” มีผู้ติดเชื้อไปแล้ววกว่าแสนคน


คลิปลามกตัวใหม่ถูกแพร่กระจายอย่างรวดเร็วผ่าน เฟซบุ๊กส่งผลให้มีผู้ใช้งานติดเชื้อมัลแวร์ไปแล้วกว่า 110,000 รายในเวลา 48 ชั่วโมง, รายงานจากเดอะการ์เดี้ยน
Facebook Scam

การทำงานของการหลอกลวงนี้ เกิดจากการที่ผู้ใช้แชร์ไฟล์วิดีโอลามกไปยังเพื่อน20 คน เมื่อมีใครสักคนเข้าไปคลิกเพื่อเปิดไฟล์วิดีโอ จากรูป Screenshot จะเห็นว่าไฟล์วิดีโอแสดงได้เพียงครึ่งเดียว พร้อมข้อความ “Unfortunately, the videocan not be opened.. Please Update the Adobe Flash Player.. Please Run theInstallFlashPlayer.exe After the installation is complete and try again!..” ซึ่งได้บอกว่าไฟล์วิดีโอนี้ไม่สามารถเล่นได้ คุณต้องอัพเดตโปรแกรม FlashPlayer ก่อน
แน่นอนว่าการอัพเดตนั้นไม่ได้ช่วยแก้ปัญหาแต่กลับทำให้เครื่อง คอมพิวเตอร์ติดมัลแวร์ประเภทโทรจันแทนซึ่งมันจะเป็นวงจรอย่างนี้ไปเรื่อยๆ สิ่งที่น่าสนใจก็คือความสามารถในการวิเคราะห์ของ การหลอกลวง ตัวนี้ มันสามารถตรวจได้ว่าอุปกรณ์ที่กดลิงค์เข้ามานั้นเป็นอุปกรณ์ประเภทใดและ สามารถชี้เป้าไปยังมัลแวร์ที่เหมาะกับอุปกรณ์นั้นๆ ซึ่ง Neowin รายงานว่ามันสามารถแพร่กระจายไปยังมือถือแอนดรอยด์ เครื่องคอมพิวเตอร์ เครื่อง PlayStation สมาร์ททีวี และอุปกรณ์มีเดียเพลเยอร์
MohammadFaghani นักวิจัยด้านการรักษาความปลอดภัย ผู้ซึ่งติดตามมัลแวร์ตัวนี้ได้รายงาน MD5 ของไฟล์ Flash ปลอมตัวนั่น คือ ′cdcc132fad2e819e7ab94e5e564e8968′ และ SHA1 คือ ′b836facdde6c866db5ad3f582c86a7f99db09784′ เขายังบอกว่าจากการสอบสวนพบว่ามัลแวร์ตัวนี้มีความสามารถในการขโมยของมูลจาก คีย์บอร์ดและเมาส์
ผู้ใช้ควรทำการอัพเดตซอฟต์แวร์รักษาความปลอดภัยเพื่อป้องกันมัลแวร์ตัวนี้ซึ่ง ESET ตรวจพบในชื่อ Win32/ExtrnBro.AK
ทางโฆษกของ Facebookได้ออกประกาศในเรื่องนี้ว่า “เราได้ใช้ระบบอัตโนมัติจำนวนมากในการระบุลิงค์ที่เป็นอันตรายและหยุดยั้ง การแพร่กระจาย ในกรณีนี้ เราได้รับรู้ถึงสายพันธุ์ของมัลแวร์เหล่านี้ซึ่งอาศัยอยู่ในส่วนขยายของบราว เซอร์ และแพร่กระจายโดยใช้ลิงค์ในโซเชียลมีเดีย”
“เราได้ทำการปิดกั้นลิงค์การหลอกลวง เหล่านี้ พร้อมเสนอตัวเลือกในการทำความสะอาดและการหามาตรการเพิ่มเติมเพื่อให้ความ มั่นใจว่าผู้คนยังพบประสบการณ์ที่ปลอดภัยบนเฟซบุ๊ก”
welivesecurity
blog.eset.co.th

1/28/2558

ระวัง ข่าว R.I.P ใน Facebook หลอกลวงเรื่องคนดังเสียชีวิต เผลอคลิ๊ก สร้างความเสียหาย!


ระวัง ข่าว R.I.P ใน Facebook หลอกลวงเรื่องคนดังเสียชีวิต เผลอคลิ๊ก สร้างความเสียหาย!

ข้อความหลอกลวง “ขอให้ไปสู่สุขคติ” หรือ “Rest in Peace” บนโซเชียลมีเดียยังคงเพิ่มขึ้นอย่างต่อเนื่อง  เฉินหลง, มอร์แกน ฟรีแมน, วิล สมิธ, คีนู รีฟส์ และริฮานน่า คือตัวอย่างคนดังที่มีการอ้างว่าเสียชีวิตในข้อความหลอกลวงที่นำออกเผยแพร่ในช่วงที่ผ่านมา  โดยปกติแล้วข้อความดังกล่าวจะมีลิงค์เชื่อมโยงไปยังวิดีโอ  ก่อนที่ผู้ใช้จะเห็นวิดีโอนั้น เขาจะถูกล่อหลอกให้แชร์ข้อความดังกล่าวให้แก่ครอบครัวและเพื่อนๆ ทุกคน เพื่อแพร่กระจายข้อความหลอกลวงในวงกว้าง
แม้กระทั่งภายหลังการแชร์ข้อความโพสต์ ผู้ใช้จะยังคงไม่สามารถดูวิดีโอของปลอมได้ แต่จะถูกนำไปยังไซต์โฆษณา   และหลอกให้คุณกรอกแบบสอบถาม หลอกลวงให้ผู้ใช้ดาวน์โหลดปลั๊กอิน ซึ่งปลั๊กอินนั้นเป็นโค้ดที่ Hacker ได้สร้างขึ้น  เรื่องการแชร์ข้อความหลอกลวงประเภทนี้ไม่ใช่เรื่องใหม่ แต่ตราบใดที่ยังคงทำเงินได้ ก็จะยังคงมีการนำมาใช้อย่างต่อเนื่อง 
Facebook-RIP-scam-1รูปที่ 1. ข้อความหลอกลวงพร้อมวิดีโอปลอมที่ถูกแชร์บนเว็บไซต์โซเชียลมีเดีย
ตอนนี้ ผู้หลอกลวงบางรายมุ่งเน้นเรื่องราวของพอล วอคเกอร์ และโรเจอร์ โรดาส ซึ่งเสียชีวิตในอุบัติเหตุทางรถยนต์เมื่อไม่นานมานี้  แม้ว่าพื้นฐานของเรื่องราวนี้จะเป็นเรื่องจริง แต่ผู้หลอกลวงใช้กรณีการเสียชีวิตที่น่าเศร้านี้เพื่อเผยแพร่วิดีโอปลอมที่อ้างว่าเป็นภาพวิดีโอขณะที่รถพุ่งชนซึ่งไม่เคยเผยแพร่ที่ไหนมาก่อน   โดยกลุ่มผู้หลอกลวงกลุ่มหนึ่งมีความเชี่ยวชาญเป็นพิเศษในการใช้แอพอันตรายบน Facebook โดยเพียงแค่ใช้ Java Script ที่ระบุตำแหน่งที่ตั้ง IP อย่างง่ายๆ ผู้หลอกลวงก็จะสามารถระบุตำแหน่งที่ตั้งของผู้ใช้ และเปลี่ยนทิศทางเบราว์เซอร์ไปยังไซต์ที่เหมาะกับภูมิภาคนั้นๆ ซึ่งนับเป็นกลยุทธ์ที่ตรงไปตรงมาและพบเห็นได้ทั่วไปในปัจจุบัน  การเปลี่ยนทิศทางนี้จะนำไปสู่แอพ Facebook อันตราย, เว็บไซต์หลอกลวงที่ถูกโฮสต์ในที่ตั้งระยะไกล หรือ Phishing  แต่โชคดีที่ว่าในตัวอย่างนี้ เว็บไซต์ฟิชชิ่งดูไม่ค่อยน่าเชื่อถือสักเท่าไร เพราะเบราว์เซอร์บางชนิดทำให้เค้าโครงของไซต์แสดงผลอย่างไม่ถูกต้อง

Facebook-RIP-scam-2รูปที่ 2. เว็บเพจปลอมสำหรับการล็อกอินเข้าสู่ Facebook แสดงเค้าโครงที่ผิดเพี้ยน

อย่างไรก็ดี ในบางครั้งการเปลี่ยนทิศทางดังกล่าวอาจข้ามคำเตือนของ Facebook เกี่ยวกับ URL อันตราย  เมื่อใดก็ตามที่ผู้ใช้คลิกที่ลิงค์ในข้อความโพสต์บน Facebook เบราว์เซอร์จะถูกเปลี่ยนทิศทางไปยังสคริปต์การถ่ายโอนข้อมูล  หาก Facebook คิดว่า URL ปลายทางมีลักษณะน่าสงสัย ก็จะแสดงข้อความคำเตือน เพื่อแจ้งผู้ใช้ให้ระมัดระวังและอนุญาตให้ผู้ใช้รายงานว่าโพสต์ดังกล่าวเป็นสแปม  เนื่องจากเว็บเพจแสดงในกรอบที่อยู่ข้างใต้คำเตือน ดังนั้นในบางกรณีจึงเป็นไปได้ว่าผู้หลอกลวงอาจเปลี่ยนทิศทางผู้ใช้ไปยังไซต์ใหม่โดยอัตโนมัติ  ด้วยเหตุนี้ ผู้ใช้จะเห็นเฉพาะข้อความคำเตือนในช่วงเวลาไม่ถึงหนึ่งวินาทีก่อนที่จะถูกส่งไปยังหน้าแอพพลิเคชั่น Facebook ที่เป็นอันตราย  โดยมากแล้วมักจะมีการเปลี่ยนทิศทางหลายครั้งกว่าที่จะไปถึงเว็บเพจสุดท้าย
Facebook-RIP-scam-3รูปที่ 3. คำเตือนเกี่ยวกับการเปลี่ยนทิศทางลิงค์
หากผู้ใช้พยายามที่จะติดตั้งโปรแกรมอันตราย โปรแกรมนั้นจะขออนุญาตในการอ่านข้อมูลของผู้ใช้และโพสต์ข้อความไว้ในไทม์ไลน์  เป้าหมายหลักของผู้หลอกลวงในที่นี้ก็คือ การโพสต์ข้อความผ่านทางบัญชี Facebook ของผู้ใช้โดยที่เหยื่อไม่รู้ตัว เพื่อให้คนอื่นๆ หลงเชื่อข้อความหลอกลวงดังกล่าว  ในแต่ละชั่วโมง มีผู้ใช้ 200-300 คนคลิกที่ลิงค์ และบางคนก็เผลอโดนหลอกติดตั้งโปรแกรมอันตรายไปแล้ว
แน่นอนว่า Facebook พยายามอย่างเต็มที่ที่จะปิดลิงค์อันตรายและลบโปรแกรมดังกล่าวโดยเร็วที่สุด อย่างไรก็ตาม คนร้ายใช้ระบบสร้างสคริปต์คำสั่งแบบอัตโนมัติ และแต่ละโดเมนโฮสต์สำเนาของโปรแกรมอันตรายบน Facebook มากกว่า 2,000 สำเนา โดยแต่ละสำเนาใช้ชื่อที่แตกต่างกันเล็กน้อย ช่วยให้ผู้หลอกลวงสามารถสับเปลี่ยนหมุนเวียนลิงค์อันตรายหลังจากที่โปรแกรมถูกปิดกั้น แบบไม่สิ้นสุด
Facebook-RIP-scam-4 รูปที่ 4. โปรแกรมหลอกลวงขออนุญาต
ดังนั้น ผู้ใช้ Facebook ต้องระวังและตรวจสอบสิ่งต่างๆ ที่เพื่อนของคุณโพสบน timeline facebook หรือ Social Media อื่นๆดังนี้
  • อย่าติดตั้งปลั๊กอินหรือเครื่องมือจากไซต์ที่ไม่น่าเชื่อถือ
  • ระวัง คิดพิจารณาให้รอบคอบ ก่อนที่จะกรอกแบบสอบถามออนไลน์ เพราะแบบสอบถามนี้อาจขโมยข้อมูลส่วนตัวบางอย่างของคุณ
  • อย่าคลิกลิงค์ที่พาเข้าเว็บไซต์แปลกๆ
  • เมื่อกำลังติดตั้งโซเชียลแอพพลิเคชั่น เช่นพวกแอพต่างๆบน facebook ให้ตรวจสอบว่าแอพนี้ขออนุญาตเข้าถึง ข้อมูลส่วนไหนของเราบ้าง
ข้อมูลจาก Symantec

12/18/2557

คลิก Like ได้รถ (ข่าวหลอกลวง)


คลิก Like ได้รถ


ในช่วงไม่กี่อาทิตย์ที่ผ่านมา มีการหลอกลวงครั้งใหญ่เกิดขึ้นในโลกโซเชียลเน็ตเวิร์กอย่าง Facebook การหลอกลวงที่ว่านี้ก็คือการคลิก Like และ Share รูปรถสวยผูกโบว์
แล้วจะมีโอกาสได้รับรางวัลเป็นรถสุดหรู เช่น Audi R8, a Range Rover 4WD และ Mercedes Benz E63 AMG กับคำชวนเชื่อที่ประกาศว่า “เป็นครั้งแรกในประวัติศาสตร์ของ Facebook”
Screen-Shot-2014-12-16-at-10.41.23
แน่นอนว่าไม่มีรางวัลใดๆ และ Facebook ก็ได้เอาแคมเปญหลอกลวงนี้ออกจากระบบไปแล้ว แต่รูปที่คุณเห็นเราได้มาจากแคชในการค้นหาด้วย Google จากรูปจะเห็นว่ามีเหยื่อที่หลงเชื่อมโฆษณาหลอกลวงนี้เป็นจำนวนมาก
“เบาะแสแรกของการแจกรางวัลในรูปแบบนี้ไม่ได้เกิดขึ้นในหน้าเพจที่ส่งไป ยังผู้ใช้ Facebook โดยตรง ตัวหน้าเพจถูกสร้างเพียงไม่กี่วันก่อนที่การโพสต์จะเริ่มขึ้น” Snopes.com ชี้ให้เห็นถึงการหลอกลวงใน Facebook “มีบริษัทที่ถูกต้องตามกฎหมายที่มีส่วนร่วมในการแจกของรางวัล เช่น ตั๋วคอนเสิร์ต ทำให้มีแรงจูงใจให้คนสนใจ แต่กลับไม่มีการส่งเสริมการขายที่สนับสนุนโพสต์เหล่านั้นใน Facebook”
มันเป็นเรื่องที่ไร้สาระ “การหลอกลวงนี้สะสมอยู่ในหน้าเพจของ Facebook อีกมาก ซึ่งเตรียมที่จะเริ่มหลองลวงเหยื่ออีกหต่อไป” อย่างไรก็ตามในกรณีที่สิ่งที่กล่าวมานั่นอาจจะเป็นกรณีที่ดีที่สุด คือคุณแค่โดนหลอกให้คลิก Like เพื่อเพิ่มยอดการเข้าเว็บไซต์ Snope ได้เสริมว่า “ในกรณีที่เลวร้าย เหยื่ออาจจะโดนมัลแวร์อย่าง Clickjacking หรือภัยร้ายอื่นๆ”
แม้ว่าการโพสต์ที่จะดูน่าตื่นตาอย่าง “ครั้งแรกในประวัติศาสตร์ของ Facebook” แต่ทั้งหมดก็คือของปลอม ย้อนไปในเดือนกรกฎาคมมีรายงานการหลอกลวงในลักษณะนี้เหมือนกัน โดยแจก Mercedes Benz CLA 45
สำหรับรายละเอียดเพิ่มเติมเกี่ยวกับการหลอกลวงบน Facebook เรามีข้อมูลที่เป็นประโยชน์ นี่คือ 5 การหลอกลวงสุดคลาสสิคบน Facebook ที่คุณมองหา


Welivesecurity
blog.eset.co.th

8/24/2557

ข้อความหลอกลวงบน Facebook สุดคลาสสิค พร้อมวิธีป้องกัน


ข้อความหลอกลวงบน Facebook สุดคลาสสิค พร้อมวิธีป้องกัน


ในช่วงหลายปีที่ผ่านมา Facebook มีการปรับเปลี่ยนระบบมาหลายครั้ง คุณยังจำคำสั่ง Poke ได้ไหมทุกวันนี้ Facebook กลายเป็นเครื่องมือสำหรับแชร์วิดีโอข่าว และข้อความหลอกลวง
ซึ่งแตกต่างจากที่ Mark Zuckerberg สร้างเอาไว้ในตอนแรก
โดยธรรมชาติเมื่อมีการปล่อยฟีเจอร์ใหม่ๆออกมา เราควรกังวลถึงระบบความเป็นส่วนตัว และการรักษาความปลอดภัยผู้ใช้งานเองก็ควรที่จะระมัดระวังในการใส่ข้อมูลส่วน ตัวลงไปแบบเต็มที่ใน Facebook
แต่เชื่อหรือไม่ใน Facebook มีบางสิ่งที่ไม่เคยเปลี่ยนนั่นก็คือข้อความหลอกลวงต่างๆ ซึ่งมันอาจจะดูไม่ใช่การก่ออาชญากรรมบนโลกออนไลน์แต่เราได้เห็นข้อความหลอก ลวงเหล่านี้บ่อยมาก ซึ่งผู้ไม่หวังดีต้องการที่จะกระจายมันออกไปให้มากเพื่อเป็นช่องทางในการหา เงินเข้ากระเป๋า
David Harley นักวิจัยอาวุโสของ ESET กล่าวว่า“ข้อความหลอกลวงเหล่านี้ดูเหมือนจะไม่มีอันตรายมากมายนักในโลกออ นไลน์พวกมันมีการพัฒนาจากข้อควงามหลอกลวงที่ส่งผ่านอีเมล์ไปสู้การส่งผ่าน ข้อความบนโซเชียลเน็ตเวิร์กและการส่งข้อมูลแบบนี้มีผลกระทบค่อนข้างมากเพราะ ผู้คนส่วนใหญ่ชอบที่จะ Like และ Share กดโดยไม่สนใจที่จะตรวจสอบข้อมูลที่ได้รับมาเพียงเพราะแชร์มาจากเพื่อนก็ เชื่อใจแล้ว”
“ยิ่งมีเพื่อนในFacebook มากเราจะเห็นข้อความหลอลวงนี้มากตามไปด้วย เราคงไม่ต้องกังวลเรื่องโฆษณาแฝงใน Facebookที่จะทำให้เราปวดหัวเพราะข้อความหลอกลวงที่คุณเจอบ่อยก็ทำให้ปวดหัว ได้หนักพอกัน”
ESET Social Media Scanner มีคำแนะนำดีๆ มาให้ที่จะทำให้รู้ได้ว่าข้อความไหนใน Facebook หลอกหรือจริง กับข้อความหลอกลวงสุดคลาสสิค 5ตัวอย่างที่เราเจอกันบ่อยๆ และต่อไปเมื่อเห็นคุณจะไม่คลิกอ่านมันอีกเลย
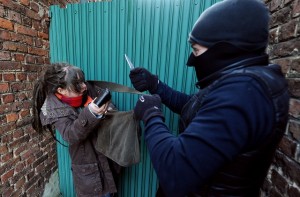
mugged-300x197
ช่วยด้วยโดนปล้นที่ต่างประเทศ

ข้อความเริ่มต้นด้วยเพื่อนหรือญาติสนิทของคุณทำโทรศัพท์หายจึงต้องติดต่อ ผ่านทางFacebook เพื่อขอความช่วยเหลือด้วยเรื่องราวสุดรันทดว่ากระเป๋าตังค์หาย หรือได้รับบาดเจ็บอยู่ที่โรงพยาบาลเรื่องราวเหล่านี้ถือเป็นเรื่องคลาสสิ คที่อยู่มานานมาก และเป็นผลพวงมาจากการที่เพื่อนหรือญาติของคุณโดนขโมยบัญชีผู้ใช้ Facebook ซึ่ง David Harley บอกว่ารายะเอียดของข้อความชิ้นนี้ รู้จักกันชื่อว่าLondon โดยเวอร์ชั่นแรกถูกใช้กับคนอเมริกันโดยที่ David Harleyได้เอาข้อความมาแสดงให้ดูในลักษณะเรื่องราวว่า “ฉันหวังว่าคุณจะได้รับข้อความนี้ฉันต้องเดินทางไปมะนิลา (ประเทศฟิลิปปินส์) แต่กระเป๋าเงินโดนขโมย เอกสารสำคัญ พาสปอร์ตหายไปหมดฉันติดต่อทางสถานทูตไปแล้วเรื่องพาสปอร์ต แต่จำเป็นจะต้องจ่ายค่าโรงแรมและค่าตั๋ว”

“ฉันได้ติดต่อกับธนาคารธนาคารบอกว่าต้องใช้เวลา 3-5 วันจึงจะเบิกเงินได้ ข่าวร้ายก็คือ เครื่องบินจะบินในอีกไม่ช้านี้และฉันมีปัญหาเรื่องค่าโรงแรมถ้าไม่จ่ายผู้ จัดการโรงแรมก็ไม่ให้ไปไหน ฉันต้องการความช่วยเหลือขอยืมเงินสักหน่อยและสัญญาจะใช้คืนให้เมื่อสามารถ เบิกเงินในบัญชีได้ทันทีที่กลับถึงบ้าน คุณคือความหวังสุดท้ายโปรดบอกฉันทันทีที่คุณให้ยืมเงิน และฉันต้องการเช็คอีเมล์ของคุณ เพราะนี่เป็นทางเดียวที่จะติดต่อกันได้”  ในปัจจุบันข้อความจะมีการดัดแปลงไปตามยุคสมัย
เมื่อเห็นข้อความแบบนี้ คนทั่วไปจะกังวลแต่นั่นไม่ใช่ข้อความจากเพื่อนของคุณ แต่อาจเป็นใครบางคนที่ ขโมยบัญชีผู้ใช้ของเพื่อนคุณไปแล้ว คิดให้ดีก่อนที่จะเชื่อถ้ามีปัญหาจริงๆ ทางสถานทูตจะช่วยเพื่อนของคุณอยู่แล้วและทางที่ดีติดต่อกับเจ้าตัวเลยจะดี ที่สุด ถ้าหากมีปัญหาจริงๆ คุณสามารถติดต่อเพื่อนผ่านทางสถานทูตได้
scamboy-246x300
ใครกำลังดู Facebook ของคุณอยู่บ้าง
Facebook ไม่เคยมีฟีเจอร์ที่จะแสดงว่าใครกำลังเข้ามาดูโปรไฟล์ของคุณไม่ว่าจะเป็นราย ชื่อหรือจำนวนตัวเลขที่เข้ามาดู คุณควรระวังข้อความหลอกลวงนี้ซึ่งเป็นการ แสดงว่า Facebook มีฟีเจอร์ใหม่ และหลอกให้คุณกดลิงค์เข้าไปดู โดยลิงค์ที่คุณกดเข้าไปดูนั้นหากสังเกตดีๆ จะเห็นว่าเป็นลิงค์ที่ส่งข้อมูลออกไปข้างนอกระบบ Facebook แล้วจึงค่อยแชร์กลับมา หาก Facebook มีฟีเจอร์นี้จริง ลิงค์จะวนอยู่ในระบบของ Facebook ถ้าคุณเห็นลิงค์ที่จะส่งข้อมูลออกไปข้างนอกหรือจะต้องติดตั้งแอพพลิเคชั่น เสริมให้ปิดหน้าต่างนั้นซะ ข้อความหลอกลวงพวกนี้จะทำการติดตั้งมัลแวร์ลงไป เพื่อเก็บข้อมูลหรือขโมยข้อมูลบน Facebook หรือข้อมูลในเครื่องของคุณ
ถ้าได้1 ล้าน Likeจะ…
ถ้าคลิกครบ1 ล้าน Likeแฟนจะแต่งงานด้วยเรื่องแบบนี้จะมีจริงไหม หรือถ้ากด Like แล้วคนป่วยจะได้รับเงิน Like ละหนึ่งงบาท (ใครเป็นคนจ่าย) สำหรับคนใจดีอยากช่วยเหลือคนอื่นก็กระหน่ำกดไลค์และแชร์กันต่อไปเรื่อยๆการ คลิก Like เหล่านี้จะเป็นการช่วยให้คนที่สร้างข้อความขึ้นมาได้ประโยชน์จากการกดLike ที่จะเอาไปรับเงินจากผู้ว่าจ้างเช่นถ้าโพสต์นี้ได้ 2,000 Like จะได้ 1,000 บาท
เพราะ Like คือ การมองเห็นจริงจากผู้ใช้ Facebook และมีการแชร์ข้อมูลออกไปดังนั้นก่อนจะคลิก Like คิดสักนิดว่าใครจะได้อะไรเช่น คลิกครบ 1 ล้าน คนโพสต์จะแต่งงานกับแฟนไหมหรือคลิก Like ช่วยคนป่วยคนตกยาก Like ละ 1 บาทใครเป็นคนจ่าย
คำเตือนจาก Facebook
ข้อความเตือนจาก Facebook ว่าบัญชีผู้ใช้ของคุณกำลังจะถูกปิดภายใน 24 ชั่วโมงมีปัญหา หรือแม้แต่จะต้องจ่ายเงินเพื่อไม่ใช้บัญชีผู้ใช้ของคุณโดนระงับ หากไม่อยากให้บัญชีผู้ใช้ถูกระงับต้องใส่ชื่อ Username และ Password เพื่อยืนยันความเป็นเจ้าของข้อความเหล่านี้หลอกลวงทั้งนั้น เพราะ Facebook ไม่เคยมีนโยบาย ที่จะถามรหัสผ่านจากผู้ใช้ และถ้าสังเกตดีๆจะเห็นว่าลิงค์ที่ต้องกดไปเพื่อกรอกข้อมูลนั้นจะเป็นลิงค์ ที่ส่งข้อมูลออกไปข้างนอกและผลที่ได้รับก็คือคุณจะโดนขโมยข้อมูลบัญชีผู้ใช้ ของ Facebook และหากอยากได้บัญชีผู้ใช้คืน คุณก็จะต้องจ่ายเงิน
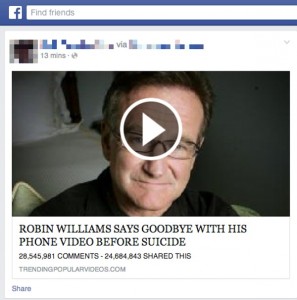
ESET_Robin_williams_1-297x300
ข่าวคนดังเสียชีวิต

เรื่องราวที่เอาจากข่าวดังหรือเรื่องจริง โดยมีการแต่งเสริมเติมแต่งข้อมูลลงไป เช่นวิดีโอแสดงให้เห็นการใช้โทรศัพท์ครั้งสุดท้ายของ Robin Williams ก่อนจะฆ่าตัวตาย ซึ่งข้อความเหล่านี้เป็นการหากินกับคนตายที่ไม่สามารถตอบโต้หรือพิสูจน์อะไร ได้หรือการใช้ข้อมูลปลอมโดยมุ่งเป้าไปที่รูปเหยื่อของสายการบินมาเลเซียแอร์ ไลน์ MH17 ที่ถูกยิงตก
Alistair MacGibbon จากมหาวิทยาลัย Canberra กล่าวว่าคนร้ายได้ประโยชน์จากการที่เหยื่อคลิกเข้าไปดูแล้วลิงค์ไปยังในเว็บไซต์เป้าหมาย

ช่องทางหาตั๋วราคาถูก
คนร้ายจะติดตามเหตุการณ์ที่เกิดขึ้นรอบโลก และหวังในเหยื่อหลงเขื่อคลิกเข้าไปยังลิงค์ที่ทำหลอกไว้เช่น บัตรดูฟุตบอลโลก บัตรดูคอนเสิร์ตระดับโลกคนร้ายหวังในคนที่ต้องการตั๋วเข้าใจผิด เช่น ให้คลิกลิงค์และแชร์ต่อไปเรื่อยๆเพื่อหาผู้โชคดีที่จะได้ตั๋วดูคอนเสิร์ต ระดับโลกคนที่คลิกเข้าไปก็จะเข้าไปยังเว็บไซต์ที่มีการจ้างเพื่อปั่นยอดเข้า ชมเว็บและจะมีการแชร์ต่อไปในโซเชียลเน็ตเวิร์กอีกด้วย จากนั้นเหยื่อรายอื่นๆ ก็จะหลงกลเข้ามาคลิกและแชร์ต่อไปอีกเรื่อยๆทางที่ดีควรเข้าไปที่เว็บไซต์ อย่างเป็นทางการของเหตุการณ์นั้นๆแม้จะไม่ได้ตั๋วราคาถูก แต่คุณจะได้ตั๋วของแท้แน่นอน
Welivesecurity
blog.eset.co.th

Information

==============================================
PeeTechFix >> JupiterFix
==============================================
Photobucket

วิธีใช้งาน : JupiterFix-Win32.PSW.OnlineGames
ท่านสามารถตรวจสอบรายชื่อ Virus ที่โปรแกรม สามารถ Clean ได้ ใน VirusList.txt
-------------------------------------------------------------------------------------
ท่านใดที่ Download PeeTechFix tool ไปใช้แล้วมีปัญหาหรือลบไม่ออก โปรดแจ้งปัญหา ที่ email : MalwareHunter.info@gmail.com ด้วยครับ หรือส่งไฟล์ virus ให้ด้วย จะขอบพระคุณอย่างยิ่ง
-------------------------------------------------------------------------------------
Safemode Recovery (.reg) แก้ปัญหา Virus ลบ Key Safeboot แล้วเข้า safemode ไม่ได้
------------------------------------------------------------------------------------
วิธีแก้ Error message (แก้อาการเปิดไฟล์ .exe ใน USB Drive ไม่ได้)
"Windows cannot open this program because it has been prevented by a software restriction policy. For more information, open Event Viewer or contact your system administrator"
วิธีแก้ ดูที่ link นี้ครับ
-------------------------------------------------------------------------------------
วิธีแก้ MSN /Windows Live Messenger Disconnect (จาก virus OnlineGames)
-------------------------------------------------------------------------------------
How to start Windows in Safe Mode

Popular Posts